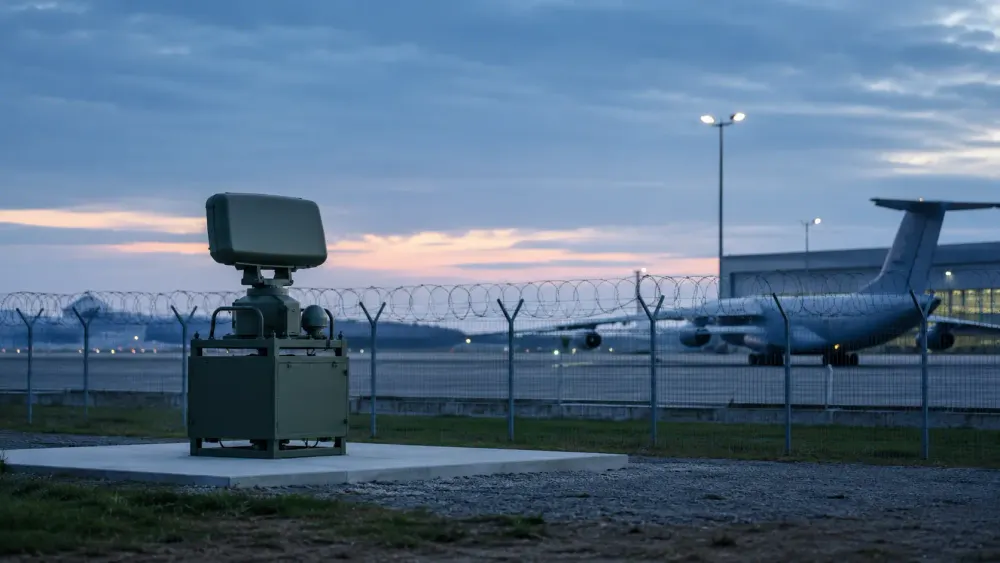
Tres drones y unos 50 gramos de un explosivo presuntamente de uso militar han sido vinculados con un intento de ataque en las inmediaciones del aeropuerto de Leipzig/Halle, en Alemania, un centro de logística militar para la OTAN y Ucrania, mientras las autoridades europeas enfrentan un aumento más amplio de actividades hostiles por debajo del umbral de una guerra abierta. El más reciente informe de The Wall Street Journal vincula incursiones de drones, sabotajes, ciberataques y operaciones encubiertas en todo el continente con una campaña que, según creen funcionarios, busca intimidar a quienes apoyan a Ucrania y poner a prueba la respuesta de la OTAN. Rusia niega dirigir estas actividades, y en varios casos importantes la atribución sigue siendo incompleta o está en disputa.
Las pruebas halladas en Leipzig muestran por qué la campaña se vuelve más peligrosa. El 4 de agosto se descubrió, cerca de un avión de carga Antonov ucraniano utilizado para transportar suministros militares, un dron cargado de explosivos; los investigadores sospechan que un segundo dron chocó contra un avión de carga de DHL, y un tercer dron con material presuntamente explosivo fue encontrado al oeste del aeropuerto diez días después. El canciller Friedrich Merz afirmó que Alemania identificaría al responsable, pero Berlín aún no había acusado formalmente a Rusia cuando Reuters informó sobre el hallazgo adicional.
La OTAN enfrenta un problema distinto al de la disuasión convencional. Los drones pequeños, los incendios provocados, las perturbaciones cibernéticas y los saboteadores reclutados localmente pueden causar daños sin constituir el ataque militar inequívoco que desencadenaría una respuesta previsible de la alianza. La cuestión estratégica central ya no es si se producen actividades hostiles, sino si los aliados pueden atribuirlas con suficiente rapidez y responder de manera suficientemente proporcional para disuadir su repetición sin convertir cada incidente ambiguo en una confrontación directa.
Un centro logístico se convierte en una advertencia
Leipzig/Halle es uno de los mayores aeropuertos de carga de Europa y sustenta flujos de mercancías vinculados con la OTAN y Ucrania. La policía alemana cerró ambas pistas después de que un empleado del aeropuerto encontrara el primer dron, retirara su detonador y desplegara un robot para desactivar explosivos. La crónica de AP señaló que el aparente segundo objeto causó daños menores a un avión de carga después de que este abortara el aterrizaje y fuera desviado, pero ningún pasajero ni trabajador resultó herido.
El incidente reviste importancia operativa aunque el dispositivo no detonó. Una aeronave de bajo costo penetró en un entorno aeronáutico protegido y al parecer llegó cerca de un avión ucraniano de carga de gran tamaño, lo que provocó trastornos muy superiores al costo del aparato. El ministro del Interior de Alemania describió el episodio como un escenario de ataque híbrido, pero se abstuvo de pronunciarse sobre quién era responsable, una distinción importante porque la sospecha política, la evaluación de inteligencia y las pruebas suficientes para presentar cargos no son equivalentes.
Leipzig también tiene antecedentes relevantes. En 2024, un paquete incendiario se prendió fuego en un centro logístico del aeropuerto después de que el retraso de un vuelo impidiera cargarlo en una aeronave, como parte de una trama que funcionarios occidentales han sospechado que estaba vinculada con la inteligencia rusa. La repetición no demuestra una autoría común, pero concentra la atención en una instalación que gestiona el tipo de apoyo militar que Moscú tiene incentivos para interrumpir.
Drones cruzan el espacio aéreo de la OTAN
El desafío para la seguridad física se extiende por el flanco oriental de la OTAN. El 16 de agosto, un F-18 español asignado a la vigilancia aérea de la alianza derribó una aeronave no tripulada después de que ingresara en Rumania desde Moldavia; fue el cuarto dron destruido sobre el país en 2026. La OTAN afirmó que la aeronave parecía ser rusa, mientras el Ministerio de Defensa de Rumania mantenía bajo investigación su origen, según la cobertura de Reuters.
Rumania comparte una frontera de 381 millas con Ucrania y ha sufrido repetidos efectos colaterales mientras Rusia ataca puertos e infraestructura ucranianos cerca del Danubio. Cazas rumanos derribaron tres drones rusos en julio, y un dron ruso impactó contra un edificio de apartamentos en Galati en mayo, dejando heridas a dos personas. Cada incursión obliga a la OTAN a distinguir entre un error de navegación, efectos de la guerra electrónica, una maniobra deliberada para sondear sus defensas y un ataque, a veces en cuestión de minutos mientras el espacio aéreo civil permanece activo.
Esa incertidumbre puede servir por sí misma a un propósito coercitivo. Los lanzamientos de sistemas de defensa aérea, los cierres de aeropuertos y las salidas de cazas cuestan mucho más que los drones que los provocan, mientras las alertas reiteradas generan fatiga y aumentan el riesgo de errores de cálculo. Por lo tanto, el problema de la OTAN es tanto económico y procedimental como militar: debe defender sistemáticamente el territorio aliado sin permitir que cada incursión de bajo costo imponga una respuesta costosa o que agrave la escalada.
La posibilidad de negar la autoría es el arma principal
Las operaciones en la zona gris tienen éxito cuando resulta difícil demostrar quién es responsable. El Armed Conflict Location and Event Data Project identificó 190 incidentes de presunta actividad hostil rusa en Europa entre febrero de 2022 y abril de 2025, incluidos 59 sobrevuelos de drones, 45 actos de sabotaje y 12 casos de incendios provocados. Su análisis de ACLED advierte explícitamente que la clasificación registra sospechas creíbles, pero no atribuye de manera independiente cada suceso a Rusia.
El patrón es lo bastante amplio como para ser relevante incluso con esa limitación. Alemania concentró 39 de los incidentes registrados, seguida de Noruega con 19, Finlandia con 17 y Polonia con 16; más de la mitad del total ocurrió en 2024. Los objetivos incluyeron rutas de transporte, instalaciones energéticas, infraestructura hídrica, instalaciones militares y organizaciones que apoyan a Ucrania, aunque algunos hechos podrían tener otros responsables o explicaciones.
Rusia puede distanciarse aún más mediante la subcontratación de operaciones. Un informe de RUSI de enero determinó que los sabotajes de menor escala suelen encargarse a personas comunes reclutadas mediante servicios de mensajería cifrada y remuneradas con criptomonedas. Ese enfoque de «economía de trabajos por encargo» abarata los ataques, limita la exposición de agentes de inteligencia capacitados y obliga a los investigadores a seguir rastros financieros y digitales fragmentados, en lugar de una cadena de mando convencional.
La OTAN tiene opciones antes de recurrir al Artículo 5
La OTAN define las amenazas híbridas como combinaciones de herramientas militares y no militares, encubiertas y abiertas, que desdibujan la frontera entre la paz y la guerra. Su estrategia contra las amenazas híbridas hace hincapié en el intercambio de inteligencia, la atribución, la preparación civil, la protección de infraestructura crítica, la ciberdefensa y los equipos de apoyo adaptados a cada situación. La alianza también afirma que las acciones híbridas podrían dar lugar a la defensa colectiva, pero el Consejo del Atlántico Norte tomaría esa decisión política caso por caso.
Esa flexibilidad evita una respuesta militar automática ante actividades ambiguas, pero también genera una incertidumbre que un adversario puede explotar. El Artículo 5 es más sólido cuando un ataque armado resulta inequívoco; un sabotaje cometido por un intermediario civil, un programa malicioso canalizado a través de terceros países o un dron no identificado dificultan la adopción de una decisión colectiva. Los aliados deben ponerse de acuerdo no solo sobre quién actuó, sino también sobre la intención, la gravedad y la respuesta con mayores probabilidades de evitar que vuelva a ocurrir.
La OTAN está reforzando la vigilancia y la resiliencia mediante Eastern Sentry en el flanco oriental y Baltic Sentry en torno a la infraestructura submarina. El resumen de la alianza sobre Ucrania señala que sus miembros están ampliando el intercambio de inteligencia, las ciberdefensas y la vigilancia en múltiples dominios, al tiempo que mantienen 500,000 efectivos en estado de alta disponibilidad. Esas fuerzas disuaden los ataques convencionales, pero la policía, los servicios de inteligencia, los operadores aeroportuarios, los investigadores financieros y los propietarios privados de infraestructura realizan gran parte del trabajo cotidiano contra las operaciones en la zona gris.
Europa construye una respuesta más amplia
La Unión Europea ha creado un marco de sanciones independiente para las actividades desestabilizadoras, incluidos el sabotaje, los ciberataques, la interferencia electoral y las amenazas contra infraestructura crítica. El marco vigente de la UE abarca a 80 personas y 20 entidades y permite imponer restricciones sobre embarcaciones, aeronaves, bienes inmuebles, redes digitales y transacciones financieras. Las sanciones pueden dejar al descubierto redes y restringir los viajes o el financiamiento, pero no detienen físicamente un dron comercial ni protegen una pista.
Por lo tanto, las defensas operativas deben volverse más locales y rutinarias. Los aeropuertos necesitan sistemas de detección por capas capaces de distinguir entre aves, aeronaves recreativas y drones hostiles; los centros de logística militar requieren autorización rápida para interferir, capturar o destruir un dispositivo sin poner en peligro la aviación civil. Las instituciones financieras y los servicios de criptomonedas pueden ayudar a identificar pagos a intermediarios reclutados, mientras los fiscales necesitan mecanismos para compartir pruebas que permitan vincular actos aparentemente menores cometidos en distintos países.
La atribución pública es otra herramienta defensiva, pero las acusaciones prematuras tienen costos. Señalar a Rusia sin pruebas que puedan divulgarse puede debilitar la credibilidad y proporcionar a Moscú material para la desinformación; esperar demasiado podría hacer que los gobiernos aliados parezcan pasivos e impedir que los ciudadanos comprendan el riesgo. Por lo tanto, la explicación aún pendiente de Alemania sobre la investigación de Leipzig será trascendental no solo para un caso penal, sino también para definir el estándar probatorio que los aliados exigirán antes de imponer costos.
La disuasión depende de un costo visible
Los incidentes más recientes demuestran que la red europea de apoyo militar puede ser objeto de presión sin un ataque convencional. No demuestran que cada incendio sospechoso, dron o falla cibernética forme parte de una única operación rusa dirigida de manera centralizada. Una respuesta creíble debe preservar esa distinción y, al mismo tiempo, vincular los incidentes que compartan fuentes de financiamiento, equipos, infraestructura digital o responsables operativos.
Las medidas más importantes ahora son si Alemania atribuye públicamente el intento de Leipzig, si la investigación rumana sobre el dron confirma su origen ruso y si la OTAN puede convertir la inteligencia compartida en medidas defensivas más rápidas. Una disuasión eficaz haría que las operaciones fueran más difíciles de ocultar, más costosas de organizar y menos capaces de interrumpir el apoyo militar a Ucrania. El fracaso dejaría a la alianza frente a una serie creciente de incidentes, ambiguos por separado, cuyo efecto combinado adquiere un carácter cada vez más militar.